Google, 1,3 Milyon Android TV Kutusundaki XCPE Botnet’i Çökertti
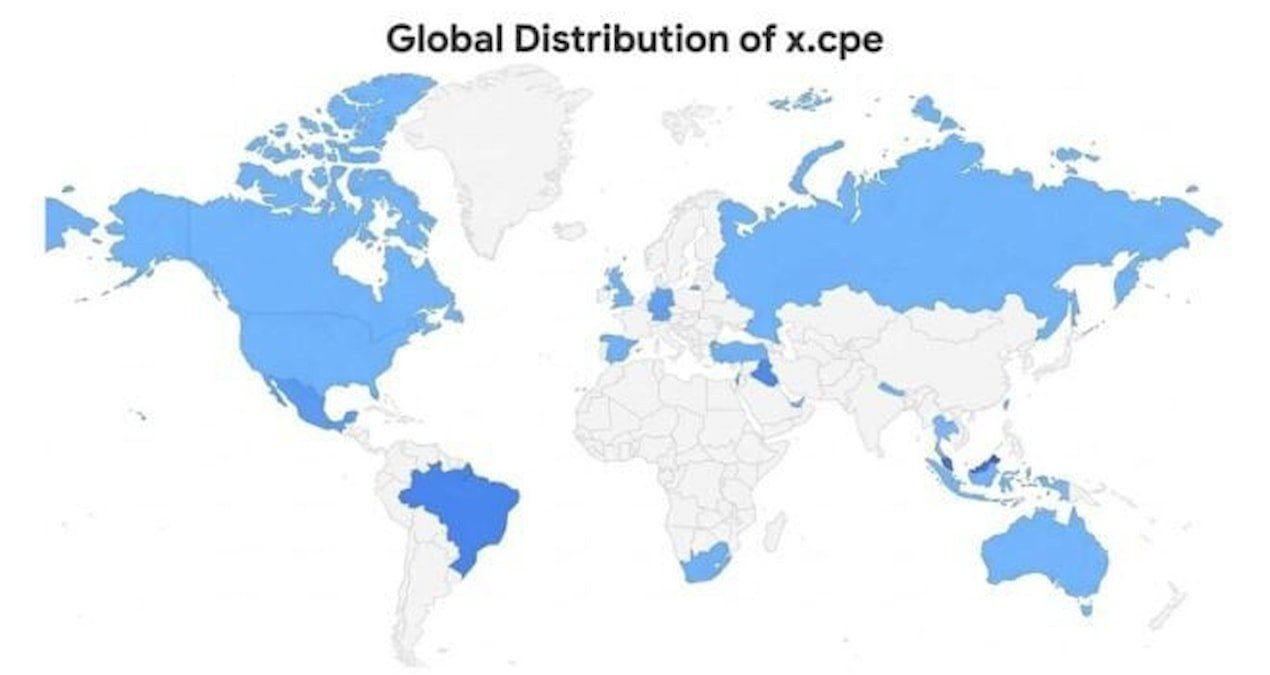
Google ve siber güvenlik ortakları, dünya genelinde 1,3 milyondan fazla Android TV kutusunu botnet ağına dahil eden XCPE arka kapısını etkisiz hale getirdi. Google Threat Intelligence Group tarafından 2 Kasım 2026’da yayımlanan rapora göre, zararlı yazılımın Çin merkezli cihaz üreticisi Videostrong Technology tarafından finansal kazanç amacıyla geliştirildiği, cihazlara üretim ve yazılım tedarik zinciri aşamasında yerleştirildiği değerlendiriliyor.
Operasyon sonucunda botneti yöneten alan adları ve sunucular için hukuki adımlar atılırken Videostrong’un Google uygulamaları yüklü sertifikalı Android cihazlar üretmesi veya başka sertifikalı üreticilere yazılım sağlaması yasaklandı. Ancak önemli bir ayrıntı öne çıkıyor: Ağın kontrol altyapısının devre dışı bırakılması, zararlı bileşenlerin etkilenen cihazlardan otomatik olarak silindiği anlamına gelmiyor.
XCPE BOTNETİ NASIL ÇALIŞIYORDU?
Google’ın incelemesine göre XCPE, bazı cihazlarda “x.cpe”, bazı yazılım sürümlerinde ise “com.oemservice” adıyla görülen bir arka kapı üzerinden çalışıyordu. Bileşen, cihazların üretici yazılımı içindeki sistem bölümüne önceden yükleniyor ve Android’in yüksek ayrıcalıklı sistem kullanıcı hesabı seviyesinde çalışabiliyordu.
Arka kapının temel görevi, cihaz ile uzaktaki komuta-kontrol sunucuları arasında bağlantı kurmak ve operatörlerin farklı zararlı modülleri sessizce yüklemesini sağlamaktı. Google’ın analizinde, bu yapı üzerinden uygulama yükleme, uzaktan komut çalıştırma, kabuk betikleri yürütme, ekran görüntüsü alma, klavye girdilerini yönlendirme ve cihaz ile ağ bilgilerini toplama gibi işlemlerin gerçekleştirilebildiği belirtildi.
XCPE’nin bazı sürümleri, cihazlardaki Google Play Protect uygulama doğrulamasını devre dışı bırakacak şekilde tasarlanmıştı. Bu durum, kullanıcıların bilgisi dışında yüklenen yazılımların güvenlik kontrollerinden kaçmasını kolaylaştırıyordu.
CİHAZLAR ÜRETİM AŞAMASINDA ETKİLENMİŞ
Söz konusu saldırının en dikkat çekici yönü, zararlı yazılımın çoğu vakada kullanıcıların sonradan yüklediği bir uygulamadan kaynaklanmaması oldu. Google, kötü amaçlı bileşenlerin farklı marka ve modeldeki cihazların üretici yazılımına yerleştirildiğini, bazı modellerde ise cihaz ilk kez çalıştırıldıktan sonra devreye girecek biçimde gizlendiğini bildirdi.
Araştırmalarda özellikle Videostrong ile ilişkilendirilen MECOOL markalı bazı Android TV kutuları öne çıktı. Bununla birlikte etkilenen cihazların yalnızca MECOOL ürünleriyle sınırlı olmadığı, farklı markalar altında satılan beyaz etiketli veya yeniden markalanmış ürünlerin de kampanyada yer alabileceği belirtildi. Bu nedenle yalnızca marka adına bakılarak bir cihazın güvenli veya zararlı olduğu sonucuna varılamıyor.
Google, XCPE kampanyasının Android TV kutularının yanı sıra bazı tele-sağlık cihazları, karaoke sistemleri ve dijital reklam ekranlarında da görüldüğünü açıkladı. Etkilenen cihazların önemli bölümü Google sertifikalı ürünlerdi. Bu durum, üretici yazılımındaki güvenlik kontrollerinin nasıl atlatıldığı konusunda Android ekosisteminde yeni incelemelerin başlatılmasına yol açtı.
CİHAZLAR SİBER SUÇLULARA NASIL KULLANDIRILDI?
Google’a göre Videostrong, arka kapıyla ele geçirilen cihazlara erişimi farklı siber suç gruplarına ve bağlı kuruluşlara satıyordu. Bu gruplar, cihazlara kendi modüllerini yükleyerek çeşitli gelir modelleri oluşturdu. İncelenen modüller arasında reklam sahtekârlığı yapan yazılımlar, ek zararlı bileşenler yükleyen araçlar ve cihazları konut tabanlı vekil ağlarının parçası haline getiren yazılımlar yer aldı.
Konut tabanlı vekil ağlarında, kullanıcıların internet bağlantısı başka kişilerin trafiğini yönlendirmek için kullanılabiliyor. Böyle bir durumda ev internetine ait IP adresi, kullanıcının başlatmadığı parola denemeleri veya diğer şüpheli bağlantılarla ilişkilendirilebiliyor. Google ayrıca enfekte cihazlarda hesap bilgileri, cihaz verileri, yüklü paket listeleri ve sistem günlükleri gibi bilgilerin toplanabildiğini belirtti.
Şirketin değerlendirmesine göre XCPE, tek bir saldırganın kontrolündeki sınırlı bir kampanya değil, farklı zararlı yazılım gruplarının aynı altyapıdan yararlandığı ticari bir ekosistemdi. Google, XCPE üzerinden yüklenen modüllerle bağlantılı komuta-kontrol alan adlarının da kapatılması için işlem başlattı ve bu adımın 10 milyondan fazla başka cihaz üzerindeki zararlı faaliyetleri de etkileyebileceğini açıkladı.
GOOGLE’DAN VİDEOSTRONG’A YAPTIRIM
Google, Videostrong ve gelecekte kurulabilecek bağlı kuruluşlarının sertifikalı Android cihaz üretmesini ve satmasını yasakladı. Şirketin başka sertifikalı üreticilere yazılım sağlamasının da engellendiği bildirildi. Ayrıca sertifikalı Android TV cihazlarının üretici yazılımı bütünlüğünü kontrol eden süreçlerde değişiklik yapılacağı açıklandı.
Operasyon, Google’ın yanı sıra Japonya Ulusal Polis Teşkilatı, Lumen, HUMAN Security, Plume, Synthient ve TrendAI’ın çalışmalarıyla yürütüldü. Google, Videostrong’un kullandığı alan adları ve sunucuların yanı sıra XCPE üzerinden yüklenen çeşitli zararlı modüllere ait kontrol altyapıları için de hukuki girişimlerde bulundu.
ETKİLENEN ANDROID TV KUTUSU NASIL ANLAŞILIR?
Google, tüm etkilenen modelleri kapsayan eksiksiz bir kamu listesi yayımlamadı. Bununla birlikte güvenlik araştırmacıları, XCPE kampanyasıyla ilişkilendirilen 182 farklı cihaz model adına işaret etti. Model adının bu listede yer alması tek başına enfeksiyonu kanıtlamadığı gibi, listede bulunmayan bir cihazın kesin olarak güvenli olduğu anlamına da gelmiyor.
Kullanıcılar cihaz ayarlarında sistem uygulamalarını görüntüleyerek “x.cpe” veya “com.oemservice” adlı paketleri kontrol edebilir. Bazı yeni sürümlerde “com.abc.nexus” adlı bileşenin de arka kapıyla bağlantılı yürütme motoru olarak kullanıldığı bildirildi. Ancak bu paketlerin görülmemesi, cihazın kesin biçimde temiz olduğunu göstermiyor; zararlı yazılım üretici yazılımına gömülü farklı bileşenlerle de çalışabiliyor.
BOTNETİN ÇÖKERTİLMESİ CİHAZLARI TEMİZLEMİYOR
Google ve ortaklarının müdahalesi, XCPE operatörlerinin mevcut komuta-kontrol sunucularına erişimini önemli ölçüde kesmeyi amaçlıyor. Ancak arka kapının üretici yazılımında kalabilmesi nedeniyle, yalnızca sunucuların kapatılması cihazdaki tüm riskleri ortadan kaldırmıyor. Google’ın analizine göre bazı bileşenler kullanıcı tarafından kaldırıldığında yeniden kurulabilecek şekilde tasarlanmış durumda.
Şüpheli bir Android TV kutusuna sahip olan kullanıcıların cihazı internetten ayırması, üretici veya satıcıdan temiz üretici yazılımı ya da değişim talep etmesi gerekiyor. Sadece şüpheli uygulamayı kaldırmak veya cihazı fabrika ayarlarına döndürmek, arka kapı üretici yazılımı bölümünde bulunuyorsa yeterli olmayabilir. Google ayrıca internet bağlantısının paylaşılması karşılığında ödeme vaat eden uygulamalara karşı dikkatli olunmasını ve Play Protect’in devre dışı bırakılmamasını öneriyor.
0 YORUMLAR
Bu KONUYA henüz yorum yapılmamış. İlk yorumu sen yaz...